Remote support kan een serviceonderzoek verkorten, vooral wanneer de leverancier en de installatie in verschillende landen zijn. Het kan de eigenaar ook onzeker achterlaten over wie de dispatch mag wijzigen, firmware mag bijwerken of een gestopt systeem opnieuw mag verbinden. De praktische vraag is niet of de BESS een cloudportaal heeft. Het is of de eigenaar de toegang die dat portaal biedt kan beheersen.
Bouw de beveiliging van BESS remote access in de aankoopspecificatie in. Identificeer gebruikers, toegestane acties, goedkeuringsvereisten, lokale operationele verantwoordelijkheden en de beschikbare registraties na een servicesessie. Een wachtwoordoverdracht zonder die informatie laat belangrijke beslissingen onopgelost.
Huidige richtlijn: een nieuw ontwerp is geen nieuw compliance-certificaat
NIST SP 800-82 Revision 3, gepubliceerd in september 2023, is de definitieve OT-beveiligingsrichtlijn die op de publicatiepagina van NIST is geïdentificeerd ten tijde van deze beoordeling. OT betekent operational technology: systemen die fysieke processen monitoren of beïnvloeden. Een opslagcontrolesysteem moet worden beoordeeld met die operationele consequenties in gedachten.
NIST publiceerde de Revision 4 initial public draft op 21 september 2026, met commentaar tot 30 november 2026. Het blijft een ontwerp, geen definitieve vervanging of een productcertificeringsregeling. De aankondiging benadrukt uitgebreidere cloud-convergentie- en governance-dekking. Kopers moeten de ontwikkeling volgen zonder een ontwerpreferentie te presenteren als bewijs van compliance.
Voor een projecteigenaar is de onmiddellijke implicatie contractueel: vraag de integrator welke richtlijnen en vereisten het geleverde ontwerp adresseert, welk bewijs beschikbaar is en welke functies afhankelijk zijn van diensten van derden. Vermijd vage beweringen zoals “secure cloud” zonder een gedefinieerde scope. Een goed opgesteld toegangsschema is nuttiger dan een onverklaard beveiligingslogo.
Scheid het bekijken van de batterij van het aansturen ervan
Een monitoringaccount, een dispatchaccount en een onderhoudsaccount mogen niet als dezelfde rol worden behandeld. Het bekijken van een alarm vereist geen toestemming om een beveiligingsgerelateerde configuratie te wijzigen. Het downloaden van operationele gegevens vereist niet noodzakelijk toestemming om een vermogenscommando te geven. Vraag de leverancier de werkelijke machtigingsgrenzen te demonstreren.
Bij het evalueren van commerciële energieopslagapparatuur, vraag de remote service-architectuur naast de elektrische en besturingsscope. Bevestig of toegang verloopt via een door de eigenaar beheerde gateway, een leveranciersportaal, een lokale interface of meerdere paden. Documenteer elk pad dat actief blijft wanneer het hoofdaccount van het portaal is uitgeschakeld.
| Rol | Typische bedrijfsbehoefte | Machtiging om expliciet te verifiëren |
|---|---|---|
| Eigenaar operations | Status, alarmen en bedrijfsgeschiedenis lezen | Of operationele commando's zijn toegestaan en geregistreerd |
| Energy manager | Goedgekeurde dispatchschema's beheren | Welke instellingen kunnen worden gewijzigd zonder engineeringgoedkeuring |
| Leveranciersdiagnostiek | Fouten inspecteren en servicebewijs exporteren | Of de sessie read-only kan blijven |
| Geautoriseerd onderhoud | Een goedgekeurde wijziging uitvoeren tijdens een servicevenster | Wie verhoogde machtiging verleent, beperkt en intrekt |
| Accountbeheerder | Gebruikers en toegangsbeleid beheren | Of identiteitsbeheer ook installatiecommando's toestaat |
Specificeer een servicesessie van aanvraag tot afsluiting
De NIST OT-beveiligingsrichtlijn beveelt gerechtvaardigde, beperkte remote access aan die veiligheidscontroles niet tenietdoet, en bespreekt authenticatie, tijdelijke toegang en logging. Het benadrukt ook de operationele implicaties van het uitschakelen van toegang. Gebruik die principes om een aantoonbare serviceworkflow te vragen, niet alleen een VPN-verbinding.
Begin met een genoemde engineer en een geïdentificeerd serviceticket. De eigenaar moet weten wat de engineer van plan is te inspecteren of te wijzigen, of lokaal personeel aanwezig moet zijn en wie bevoegd is om het werk goed te keuren. Specificeer sterkere authenticatie voor geprivilegieerde remote access en identificeer elk apparaat dat dit niet rechtstreeks kan ondersteunen, zodat het beveiligingsteam het voorgestelde alternatief kan beoordelen.
Spreek de eindvoorwaarde van de sessie af. Toegang mag niet verhoogd blijven alleen omdat de engineer niet is uitgelogd. Als het platform de gewenste expiry niet kan afdwingen, vereis dan een gedocumenteerd door de eigenaar beheerd proces en beoordeel of dit voldoende is voor het risico van de locatie. Vermijd het gebruik van gedeelde inloggegevens als de normale methode om de persoon die een wijziging heeft uitgevoerd te identificeren.
Het afsluitingsrecord moet het goedgekeurde werk, de daadwerkelijke wijzigingen, de configuratieback-up, de resulterende alarmen en de return-to-service-beslissing identificeren. Een remote reboot die communicatie herstelt is geen bewijs dat de energiedienst of veiligheidsrelevante configuratie is geverifieerd.
Houd de lokale operationele beslissing zichtbaar
Vraag wat er gebeurt wanneer de internetverbinding, het cloudplatform of de remote supportdienst niet beschikbaar is. Het antwoord moet de geleverde controlarchitectuur en goedgekeurde lokale functies beschrijven. Ga er niet van uit dat een systeem de cloud nodig heeft voor elke actie, of dat elk systeem alle diensten zonder cloud kan voortzetten.
Onze Verantwoordelijkheidsgids voor BMS, PCS en EMS helpt batterijlimieten, omvormeracties en supervisory dispatch te scheiden. De remote-access-specificatie moet dat onderscheid behouden. De machtiging van een remote account om ontlading aan te vragen betekent niet dat het een batterijbeveiligingsbeslissing of de goedgekeurde interlocks van de locatie mag overschrijven.
| Niet-beschikbare functie | Wat de eigenaar moet vaststellen | Aan te vragen bewijs |
|---|---|---|
| Internetverbinding | Welke lokale bedieningselementen en registraties beschikbaar blijven? | Goedgekeurde demonstratie van connectiviteitsverlies |
| Cloudportaal | Hoe bevestigt de eigenaar de werkelijke installatietoestand? | Lokale interface en operatorprocedure |
| Remote serviceaccount | Kan ondersteuningstoegang eindigen zonder onbedoelde installatiecommando's? | IntrekkingsTest onder een goedgekeurd bedrijfsplan |
| Centrale identiteitsdienst | Welke gecontroleerde noodtoegang is beschikbaar? | Door de eigenaar goedgekeurd herstel- en auditproces |
| Dispatch-datastroom | Welk beperkt operationeel beleid treedt in werking? | Control narrative en bijbehorende gebeurtenisregistraties |
GegevensOwnership is van belang wanneer de garantie ingaat
Het onderzoek van NLR naar Overzicht van cyberbeveiligingsnormen voor DER beschrijft werk dat apparaat-, netwerk-, applicatie- en systeemvereisten omvat. Die scope is belangrijk: een beveiligd apparaat is niet hetzelfde als een volledig bestuurde serviceketen. De pagina stelt niet vast dat HMX-producten een van de certificeringen bezitten die erin worden besproken.
Vraag wie eigenaar is van de operationele gegevens, wie deze kan exporteren, welke formaten beschikbaar zijn en wat toegankelijk blijft als een abonnement eindigt. Een cloud-only screenshot is een zwakke basis voor het beoordelen van herhaalde storingen of een garantiegeschil. Definieer bewaar- en exportvereisten op basis van de operationele en juridische behoeften van de eigenaar; voer geen willekeurige bewaartermijn in omdat het contract van een andere locatie die gebruikte.
De eigenaar moet de apparaatinventaris, goedgekeurde firmware- en instellingsrevisies, netwerkarchitectuur, servicecontacten en herstelmateriaal op een gecontroleerde locatie bewaren. Sla wachtwoorden en andere geheimen op in het goedgekeurde beveiligingssysteem van de organisatie, niet in een gedeeld onderhoudsrapport. Vermijd het opnemen van gedetailleerde live netwerkdiagrammen in openbaar marketingmateriaal.
Neem een exitplan op, niet alleen een onboardingplan
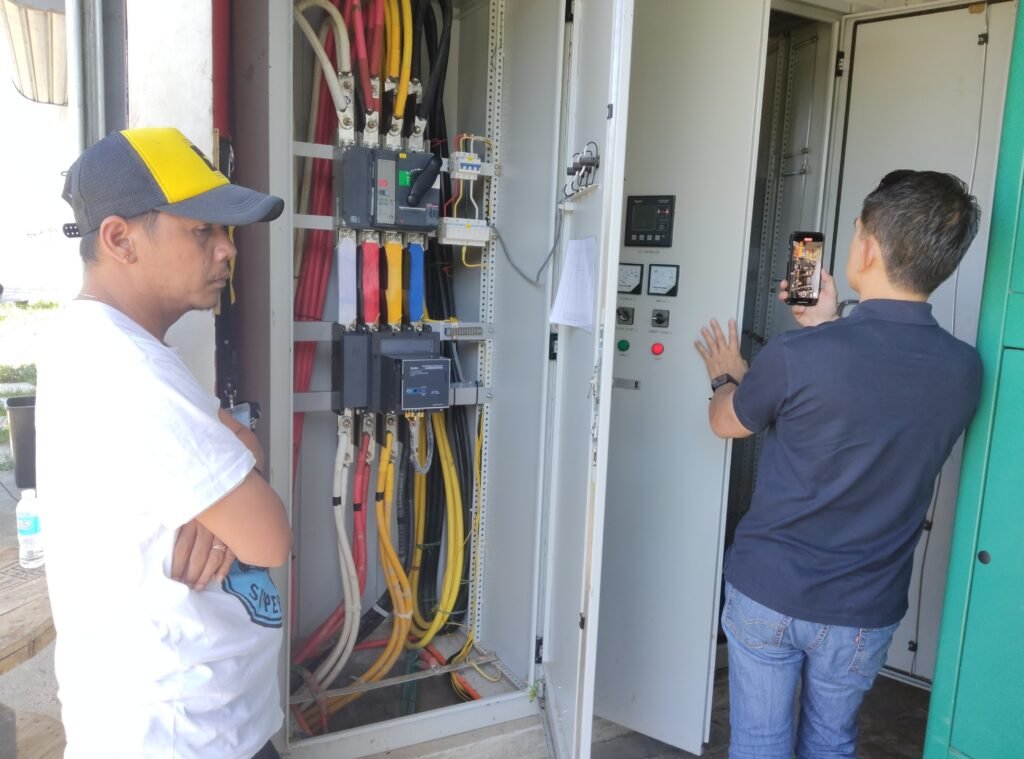
De onderhoudsprovider kan wisselen terwijl de batterij in bedrijf blijft. Specificeer hoe accounts worden ingetrokken, klantbeheerders worden overgedragen, records worden geëxporteerd en vervangende ondersteuning wordt ingebracht. Verduidelijk de ondersteuningsperiode voor beveiligingsupdates van de leverancier en hoe de eigenaar kennisgevingen over kwetsbaarheden of service ontvangt. Een garantieduur definieert niet automatisch softwareondersteuning.
| Oplevering | Verantwoordelijke partij om te benoemen | Acceptatiebewijs |
|---|---|---|
| Toegangsarchitectuur en rollenlijst | Integrator met IT/OT-review door de eigenaar | Gedocumenteerde paden en roldemonstratie |
| Goedkeuringsproces voor servicesessies | EigenaarOperations en leveranciersservice | Voorbeeld van een geautoriseerde sessie met afsluitingsrecord |
| Gegevensexport en configuratieherstel | Platformprovider en integrator | Leesbare export en goedgekeurde hersteldemonstratie |
| Beveiligingsondersteuning en kennisgevingen | Apparaat- en platformleveranciers | Gedefinieerde scope, contacten en voorwaarden voor einde ondersteuning |
| Overdracht bij contractbeëindiging | Eigenaar en vertrekkende serviceprovider | Intrekking, eigendomsoverdracht en bewaarde records |
Plaats deze deliverables in de BESS-aankoop- en acceptatiechecklist. Het doel is verantwoorde servicetoegang: de juiste persoon kan goedgekeurd werk uitvoeren, de eigenaar kan zien wat er is gebeurd, en de installatie behoudt een gedefinieerd operationeel pad wanneer remote-ondersteuning niet beschikbaar is. Verplicht de leverancier om die regeling vóór overdracht aan te tonen.