Zdalne wsparcie może skrócić dochodzenie serwisowe, zwłaszcza gdy dostawca i instalacja znajdują się w różnych krajach. Może również pozostawić właściciela w niepewności co do tego, kto może zmieniać dyspozycję, aktualizować firmware lub ponownie podłączać zatrzymany system. Praktyczne pytanie nie brzmi, czy BESS ma portal chmurowy. Brzmi ono, czy właściciel może zarządzać dostępem, który ten portal zapewnia.
Wbuduj bezpieczeństwo zdalnego dostępu do BESS w specyfikację zakupową. Zidentyfikuj użytkowników, dozwolone działania, wymagania dotyczące zatwierdzania, lokalne obowiązki operacyjne i zapisy dostępne po sesji serwisowej. Przekazanie hasła bez tych informacji pozostawia ważne decyzje nierozstrzygnięte.
Aktualne wytyczne: nowy projekt nie jest nowym certyfikatem zgodności
NIST SP 800-82 Revision 3, opublikowany we wrześniu 2023 r., jest finalnym przewodnikiem bezpieczeństwa OT wskazanym na stronie publikacji NIST w momencie niniejszego przeglądu. OT oznacza technologię operacyjną: systemy, które monitorują lub wpływają na procesy fizyczne. System sterowania magazynowaniem energii powinien być oceniany z uwzględnieniem tych konsekwencji operacyjnych.
NIST opublikował Wstępny projekt publiczny Revision 4 w dniu 21 września 2026 r., z terminem zgłaszania uwag do 30 listopada 2026 r. Pozostaje on projektem, a nie finalnym zamiennikiem ani schematem certyfikacji produktu. Ogłoszenie podkreśla rozszerzony zakres dotyczący konwergencji chmurowej i ładu. Nabywcy powinni śledzić rozwój sytuacji bez przedstawiania referencji do projektu jako dowodu zgodności.
Dla właściciela projektu natychmiastową implikacją jest kwestia kontraktowa: zapytaj integratora, które wytyczne i wymagania uwzględnia dostarczony projekt, jakie dowody są dostępne i które funkcje zależą od usług stron trzecich. Unikaj niejasnych twierdzeń takich jak “bezpieczna chmura” bez zdefiniowanego zakresu. Dobrze napisany harmonogram dostępu jest bardziej użyteczny niż niewyjaśnione logo bezpieczeństwa.
Oddziel patrzenie na baterię od wydawania jej poleceń
Konto monitoringu, konto dyspozycji i konto konserwacji nie powinny być traktowane jako ta sama rola. Przeglądanie alarmu nie wymaga uprawnienia do zmiany konfiguracji związanej z zabezpieczeniami. Pobieranie danych operacyjnych niekoniecznie wymaga uprawnienia do wydawania polecenia mocy. Poproś dostawcę o zademonstrowanie rzeczywistych granic uprawnień.
Przy ocenie komercyjnego sprzętu do magazynowania energii, zażądaj architektury zdalnego serwisu wraz z zakresem elektrycznym i sterowania. Potwierdź, czy dostęp odbywa się przez bramę zarządzaną przez właściciela, portal dostawcy, interfejs lokalny czy kilka ścieżek. Udokumentuj każdą ścieżkę, która pozostaje aktywna po wyłączeniu głównego konta portalu.
| Rola | Typowa potrzeba biznesowa | Uprawnienie do wyraźnej weryfikacji |
|---|---|---|
| Operacje właściciela | Odczyt statusu, alarmów i historii operacyjnej | Czy polecenia operacyjne są dozwolone i rejestrowane |
| Menedżer energii | Zarządzanie zatwierdzonymi harmonogramami dyspozycji | Które ustawienia można zmienić bez zatwierdzenia inżynieryjnego |
| Diagnostyka dostawcy | Inspekcja usterek i eksport dowodów serwisowych | Czy sesja może pozostać tylko do odczytu |
| Autoryzowana konserwacja | Wykonanie zatwierdzonej zmiany w oknie serwisowym | Kto przyznaje, ogranicza i odbiera podwyższone uprawnienia |
| Administrator konta | Zarządzanie użytkownikami i polityką dostępu | Czy administracja tożsamością pozwala również na polecenia do instalacji |
Określ sesję serwisową od żądania do zamknięcia
Jest to Przewodnik bezpieczeństwa OT NIST zaleca uzasadniony, ograniczony zdalny dostęp, który nie niweczy kontroli bezpieczeństwa, i omawia uwierzytelnianie, dostęp tymczasowy i rejestrowanie. Podkreśla również operacyjne implikacje wyłączania dostępu. Wykorzystaj te zasady, aby zażądać wykonalnego przepływu pracy serwisowej, a nie tylko połączenia VPN.
Zacznij od wskazanego inżyniera i zidentyfikowanego zgłoszenia serwisowego. Właściciel powinien wiedzieć, co inżynier zamierza sprawdzić lub zmienić, czy personel lokalny musi być obecny i kto jest upoważniony do zatwierdzenia pracy. Określ silniejsze uwierzytelnianie dla uprzywilejowanego zdalnego dostępu i zidentyfikuj każde urządzenie, które nie może go bezpośrednio obsługiwać, aby zespół ds. bezpieczeństwa mógł ocenić proponowaną alternatywę.
Uzgodnij warunek zakończenia sesji. Dostęp nie powinien pozostawać podwyższony tylko dlatego, że inżynier nie wylogował się. Jeśli platforma nie może wymusić pożądanego wygaśnięcia, wymagaj udokumentowanego procesu kontrolowanego przez właściciela i oceń, czy jest on wystarczający dla ryzyka zakładu. Unikaj używania współdzielonych poświadczeń jako normalnej metody identyfikacji osoby, która dokonała zmiany.
Rekord zamknięcia powinien identyfikować zatwierdzoną pracę, rzeczywiste zmiany, kopię zapasową konfiguracji, wynikowe alarmy i decyzję o przywróceniu do eksploatacji. Zdalny restart, który przywraca komunikację, nie jest dowodem na to, że usługa energetyczna lub konfiguracja istotna dla bezpieczeństwa została zweryfikowana.
Utrzymaj widoczną lokalną decyzję operacyjną
Zapytaj, co się dzieje, gdy łącze internetowe, platforma chmurowa lub usługa zdalnego wsparcia są niedostępne. Odpowiedź musi opisywać dostarczoną architekturę sterowania i zatwierdzone funkcje lokalne. Nie zakładaj, że system potrzebuje chmury do każdego działania ani że każdy system może kontynuować wszystkie usługi bez niej.
Nasz Przewodnik odpowiedzialności BMS, PCS i EMS pomaga oddzielić ograniczenia baterii, działania przekształtnika i nadrzędną dyspozycję. Specyfikacja zdalnego dostępu powinna zachować to rozróżnienie. Uprawnienie konta zdalnego do żądania rozładowania nie oznacza, że może ono nadpisać decyzję o zabezpieczeniu baterii lub zatwierdzone blokady zakładu.
| Niedostępna funkcja | Co właściciel powinien ustalić | Wymagane dowody |
|---|---|---|
| Połączenie internetowe | Które lokalne elementy sterowania i zapisy pozostają dostępne? | Zatwierdzona demonstracja utraty łączności |
| Portal chmurowy | W jaki sposób właściciel potwierdza rzeczywisty stan instalacji? | Interfejs lokalny i procedura operatora |
| Zdalne konto serwisowe | Czy dostęp wsparcia może zostać zakończony bez niezamierzonych poleceń do instalacji? | Test odwołania w ramach zatwierdzonego planu operacyjnego |
| Centralna usługa tożsamości | Jaki kontrolowany dostęp awaryjny jest dostępny? | Proces odzyskiwania i audytu zatwierdzony przez właściciela |
| Strumień danych dyspozytorskich | Która ograniczona polityka operacyjna wchodzi w życie? | Narracja sterowania i powiązane zapisy zdarzeń |
Kwestie własności danych w momencie rozpoczęcia gwarancji
Badania NLR nad Przegląd standardów cyberbezpieczeństwa DER opisuje prace obejmujące wymagania dotyczące urządzeń, sieci, aplikacji i systemów. Ten zakres jest istotny: chronione urządzenie to nie to samo co w pełni zarządzany łańcuch usług. Strona nie potwierdza, że produkty HMX posiadają jakiekolwiek certyfikaty, o których mowa.
Należy zapytać, kto jest właścicielem danych operacyjnych, kto może je eksportować, jakie formaty są dostępne i co pozostaje dostępne po zakończeniu subskrypcji. Zrzut ekranu wyłącznie z chmury jest słabą podstawą do analizy powtarzających się awarii lub sporu gwarancyjnego. Należy zdefiniować wymagania dotyczące przechowywania i eksportu zgodnie z potrzebami operacyjnymi i prawnymi właściciela; nie należy wprowadzać arbitralnego okresu przechowywania tylko dlatego, że zastosowano go w umowie innej lokalizacji.
Właściciel powinien przechowywać inwentarz urządzeń, zatwierdzone wersje firmware i ustawień, architekturę sieci, kontakty serwisowe i materiały do odzyskiwania w kontrolowanym miejscu. Hasła i inne sekrety należy przechowywać w zatwierdzonym systemie bezpieczeństwa organizacji, a nie w udostępnianym raporcie konserwacyjnym. Należy unikać umieszczania szczegółowych aktualnych schematów sieci w publicznych materiałach marketingowych.
Uwzględnij plan wyjścia, nie tylko plan wdrożenia
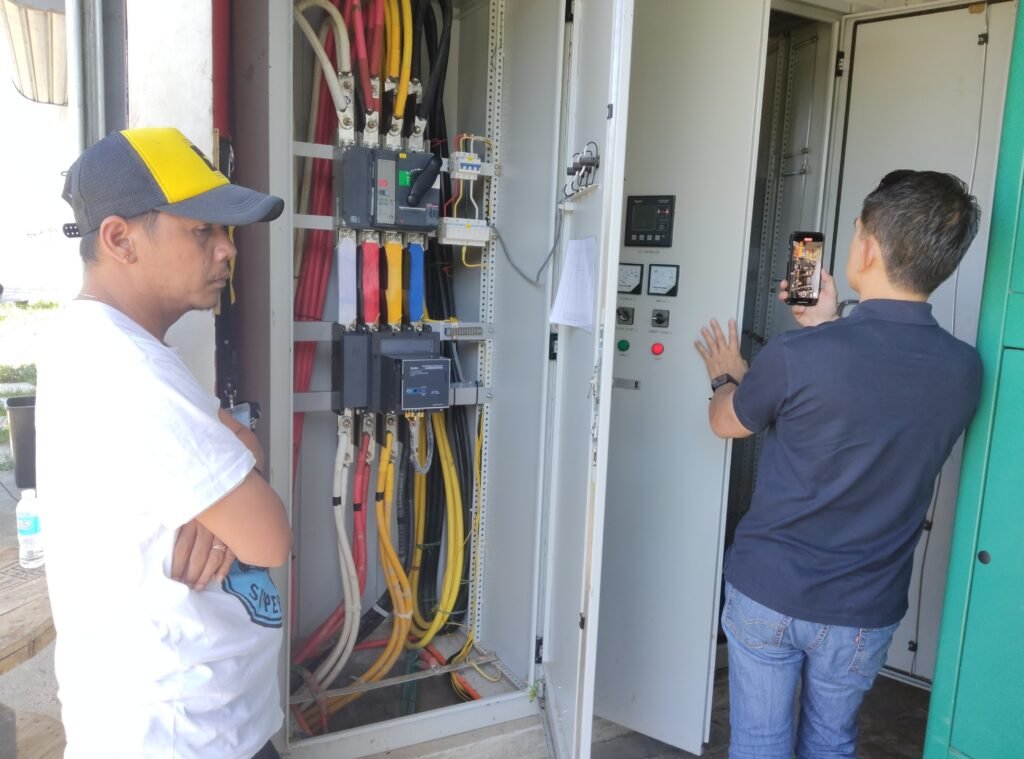
Dostawca usług konserwacyjnych może się zmienić, podczas gdy bateria pozostaje w eksploatacji. Należy określić, w jaki sposób konta są odwoływane, administratorzy klienta przenoszeni, zapisy eksportowane i wprowadzane wsparcie zastępcze. Należy wyjaśnić okres wsparcia aktualizacji bezpieczeństwa dostawcy oraz sposób, w jaki właściciel otrzymuje powiadomienia o podatnościach lub usługach. Czas trwania gwarancji nie definiuje automatycznie wsparcia oprogramowania.
| Deliverable | Strona odpowiedzialna do wskazania | Dowód akceptacji |
|---|---|---|
| Architektura dostępu i lista ról | Integrator z przeglądem IT/OT właściciela | Udokumentowane ścieżki i demonstracja ról |
| Proces zatwierdzania sesji serwisowej | Operacje właściciela i serwis dostawcy | Przykładowa autoryzowana sesja z zapisem zamknięcia |
| Eksport danych i odzyskiwanie konfiguracji | Dostawca platformy i integrator | Czytelny eksport i zatwierdzona demonstracja odzyskiwania |
| Wsparcie bezpieczeństwa i powiadomienia | Dostawcy urządzeń i platform | Zdefiniowany zakres, kontakty i warunki zakończenia wsparcia |
| Przekazanie przy rozwiązaniu umowy | Właściciel i dotychczasowy dostawca usług | Odwołanie, przeniesienie własności i zachowane zapisy |
Umieść te rezultaty w Liście kontrolnej zakupu i odbioru BESS. Celem jest rozliczalny dostęp serwisowy: właściwa osoba może wykonywać zatwierdzoną pracę, właściciel może zobaczyć, co się wydarzyło, a instalacja zachowuje zdefiniowaną ścieżkę operacyjną, gdy zdalne wsparcie jest niedostępne. Należy wymagać od dostawcy zademonstrowania tego rozwiązania przed przekazaniem.